CDBConsilium réunit la continuité d'activité, l'ICT Readiness for Resilience, la sécurité de l'information et NIS2 dans un seul modèle cohérent. Pour les PME et les organisations des secteurs critiques qui veulent absorber une perturbation et réussir un audit.
Une perturbation, on ne peut pas toujours l'éviter. La force avec laquelle vous en sortez, c'est vous qui la déterminez. Je vous y aide volontiers.
20+ans d'expérience en BCM et gestion de crise
30+ans d'expérience professionnelle en IT, technology consultancy et mise en œuvre de systèmes de management BC et InfoSec
6domaines dans un seul modèle de résilience
4normes dans un seul cadre de contrôle : ISO 22301, ISO 27001, NIS2 et ERM
Le défi
Six domaines, une seule organisation
Dans beaucoup d'organisations, le BCM, la sécurité de l'information, la gestion des risques et la gestion de crise fonctionnent chacun de leur côté. Chaque équipe a sa propre politique, ses propres contrôles et son propre reporting. Résultat : du travail en double, des contradictions et des failles qui n'apparaissent qu'en pleine crise.
Je relie ces domaines en un seul modèle de résilience : des processus, des contrôles, une gouvernance et un reporting qui s'emboîtent. Le résultat : une organisation agile, cohérente et prête pour l'audit.
BCMISO 22301
Sécurité de l'informationISO 27001
Gestion des risquesISO 31000, ERM
CybersécuritéNIS2, CyFun
Vie privéeRGPD
Gestion de criseEscalade et communication
Une gouvernance, un cadre de contrôle, un reporting
Services
Integrated Resilience Services
D'une première mesure à un modèle opérationnel avec reporting de direction. Vous choisissez l'élément dont vous avez besoin, ou le parcours complet.
Resilience Integration Assessment
Une mesure de maturité couvrant tous les domaines ensemble. Vous voyez les recoupements, les lacunes et les liens manquants.
Score de maturité par domaine
Quick wins et une feuille de route stratégique
Resilience Operating Model
La conception de la manière dont la résilience est pilotée dans votre organisation.
Gouvernance, rôles et RACI
Processus transversaux et planning annuel
Accompagnement de la mise en œuvre
J'aide les départements à sortir de leurs silos, avec des ateliers, de la communication et de la formation.
Du plan à une pratique qui fonctionne
Adapté à vos équipes et à votre rythme
Resilience Cockpit
Un tableau de bord de direction qui réunit BCM, cyber, risques, incidents et maturité.
Pour la direction et les comités des risques
Des KPI et KRI qui orientent les décisions
Intégration de NIS2, ISO 27001 et ISO 22301
Des cadres de conformité qui travaillent ensemble au lieu de simplement coexister.
Un cadre de contrôle harmonisé
Matrice de correspondance et dossier prêt pour l'audit
Aussi à la carte
Besoin d'un seul élément concret ? C'est possible aussi.
Business impact analysisPlans de continuitéICT Readiness for ResiliencePréparation NIS2 et CyFunExercices de crise
Approche
Comment nous procédons
Un parcours clair en quatre étapes, avec des résultats concrets à chaque étape.
Étape 1
Mesurer
Nous cartographions votre maturité actuelle dans tous les domaines, par des entretiens et une analyse documentaire.
Étape 2
Concevoir
Nous définissons la gouvernance, les processus et un cadre de contrôle commun, adaptés à votre appétence au risque.
Étape 3
Mettre en œuvre
Nous traduisons le modèle en pratique : des plans, des procédures et un reporting que vos équipes utilisent vraiment.
Étape 4
Tester et améliorer
Des exercices et des revues montrent si cela fonctionne. Ce que nous apprenons revient dans le modèle.
Résultats
Ce que vous obtenez concrètement
Des résultats que vous pouvez présenter à votre direction, à votre auditeur et au régulateur.
Rapport d'analyse des écarts
Score de maturité par domaine, recoupements et contradictions, quick wins et une feuille de route.
Modèle opérationnel
Gouvernance, rôles et responsabilités, flux de processus et structure de reporting.
Tableau de bord de résilience
Un cockpit visuel pour la direction et le comité des risques.
Cadre de contrôle
Harmonisation d'ISO 22301, ISO 27001, NIS2 et ERM, avec matrice de correspondance et dossier d'audit.
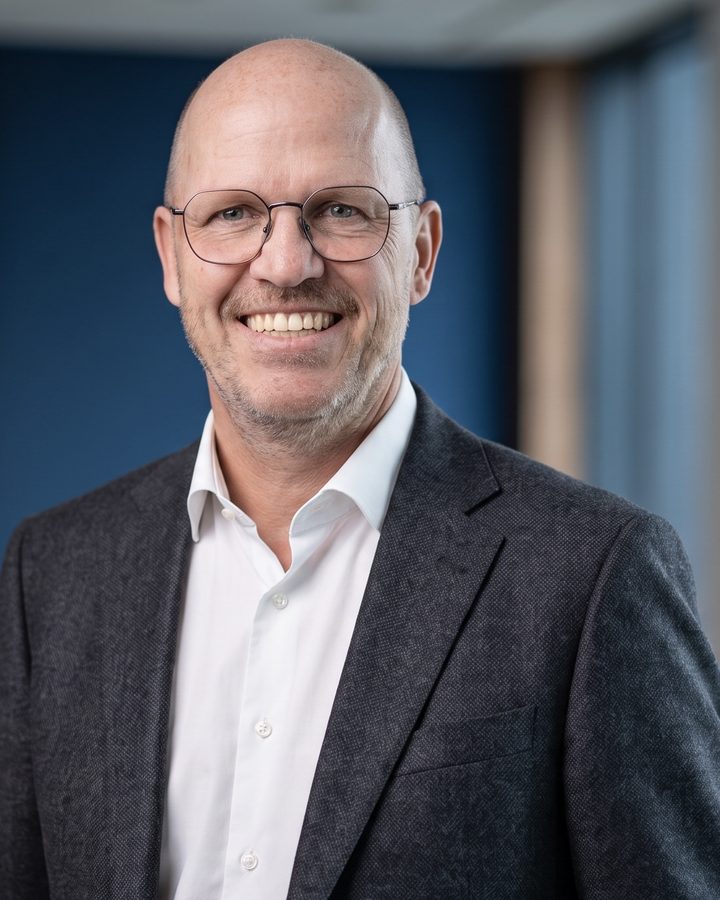
Chris De Blende
Expert en Business Continuity, Resilience et GRC, fondateur de CDBConsilium
Je travaille depuis plus de vingt ans dans la continuité d'activité, la gestion de crise et la reprise. Ma carrière a commencé dans l'IT : comme administrateur systèmes et réseaux, puis comme IT Operations Manager et IT Service Manager chez PwC. La continuité est ensuite devenue mon métier, comme consultant BCM et comme expert Business Continuity et IT Service Continuity, notamment chez Ypto et Proximus.
Cette combinaison fait la différence. Je comprends comment vos processus métier dépendent de l'IT, des fournisseurs et du cloud, et je traduis des réglementations comme NIS2 et CyFun en mesures qui fonctionnent en pratique. Je travaille « people first » : je réunis le business et l'IT autour de la table, et je veille à ce que vos équipes puissent porter le modèle elles-mêmes.
Depuis 2024, j'aide via CDBConsilium des PME et des organisations des secteurs critiques à devenir plus résilientes : BIA, plans de continuité et de reprise, exercices de crise, évaluations NIS2, CyFun et ISO 27001, et feuilles de route GRC.
Mes points forts
Voir la vue d'ensembleOuvert d'esprit et capable de garder une vue d'ensemble, aussi complexe que soit la situation, avec une approche pragmatique et du respect pour les autres.
Mettre les gens en mouvementDoué pour motiver et travailler en équipe, orienté solutions et avide d'apprendre.
AnticiperPlanifier de manière proactive et s'améliorer en continu, sans attendre que les choses tournent mal.
Rester à jourJe suis de près les cybermenaces, la réglementation, les tendances et les technologies.
Contact
Faisons connaissance
Envoyez-moi un e-mail ou appelez-moi, et dites-moi brièvement où en est votre organisation. Je vous réponds avec une proposition pour un premier entretien sans engagement.